备份任务显示“成功”,只能说明文件可能已经生成;团队真正需要的是在故障后把账号、消息和附件恢复到可用状态。任小聊私有化部署的存储位置与组件取决于实际交付方案,因此以下是一份与部署负责人逐项核对的演练清单,并非产品内某个通用的“一键恢复”按钮。
一、先确认备份范围和责任人
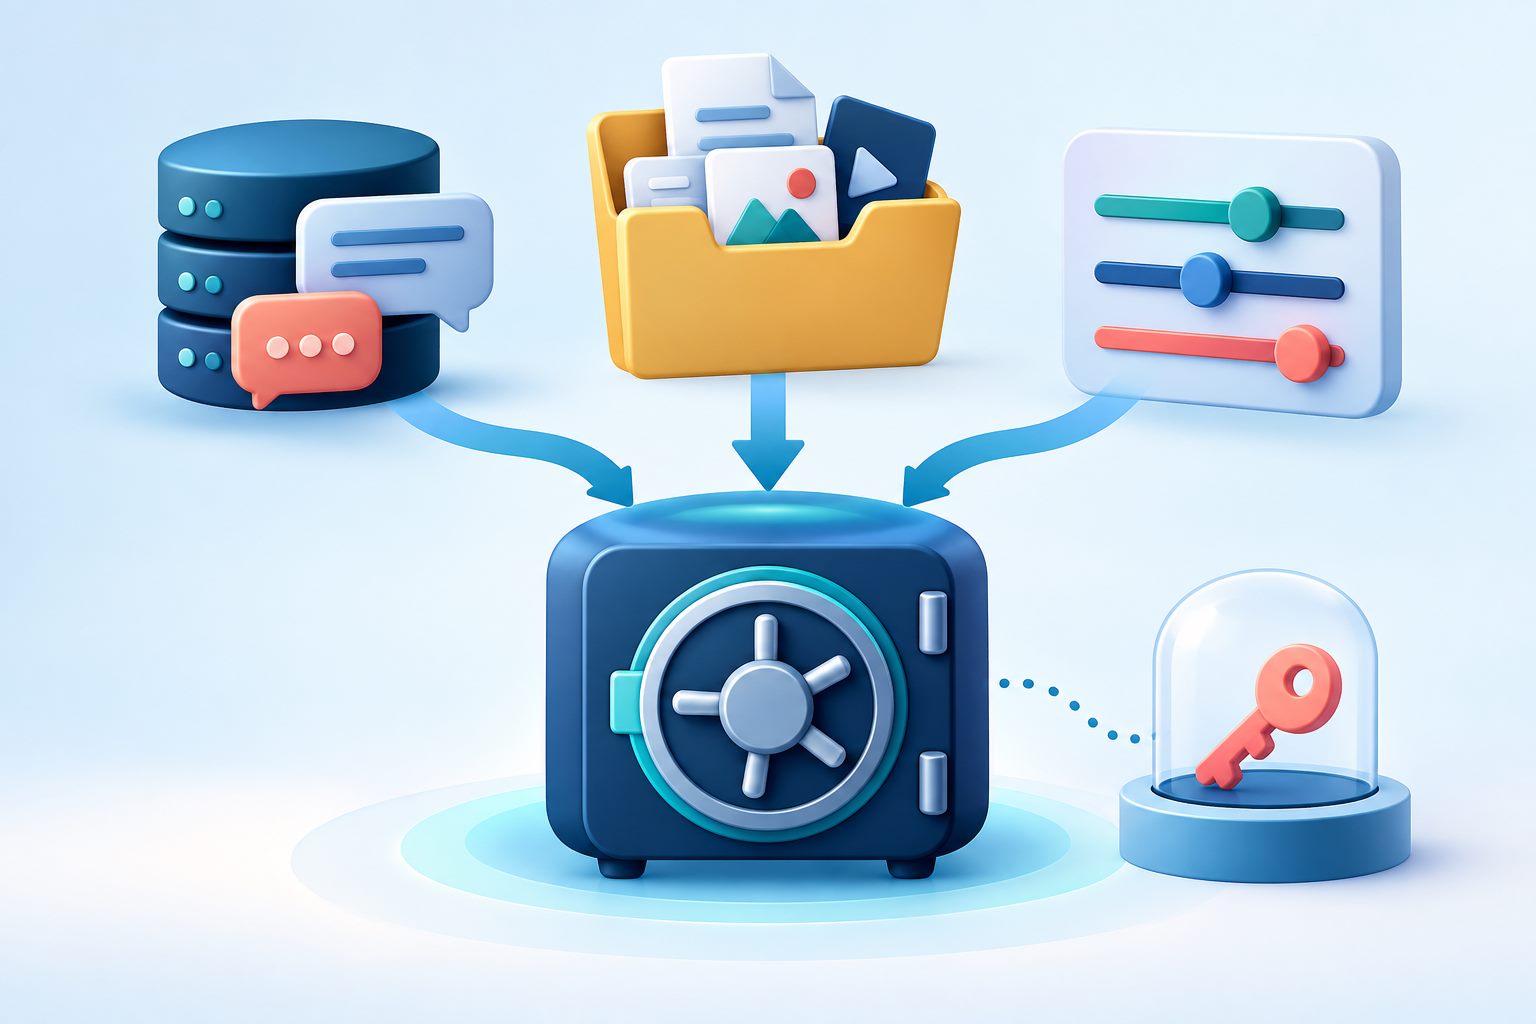
请运维、实施方和业务负责人共同列出:账号与组织结构、角色及群组权限、消息数据、上传的附件、服务配置,以及恢复时必须使用的密钥或凭据。确认哪些数据保存在数据库,哪些在文件或对象存储,哪些由外部身份服务管理;同时写明备份执行人、保管人和恢复授权人。只备份数据库、漏掉附件或配置,演练时仍可能无法完整使用。站内私有化部署说明也将备份策略和运维责任列为部署前需确认的事项。
二、让备份目标可衡量
约定“最多能接受丢失多久的数据”和“服务多久内要恢复”,再据此决定备份频率、保留周期与演练时间。检查最近一次任务的时间、文件大小和异常告警,但不要只看成功提示。至少保留一份与生产环境分离、受权限保护的副本,并确认解密密钥可以由获授权人员在故障时取得;副本与密钥都不应公开分享。NIST 的数据恢复建议强调保护备份并定期验证恢复能力。
三、在隔离环境做一次恢复
选择一组时间点一致的备份,在独立的测试环境按已批准的恢复手册执行。测试环境不要连接生产推送、真实用户入口或会写回生产的数据源,以免演练消息被误发或覆盖现有数据。记录从申请权限、取回备份到服务启动的每一步用时;遇到缺失的配置或密钥,先补齐手册,再重复该步骤。不要把生产库作为第一次试恢复的场地。
四、按业务流程验收,而不只看服务启动
用授权的测试账号核对登录、成员与角色、一个单聊和一个群聊、历史消息时间线、可打开的附件,以及管理员能否按预期管理权限。抽样结果应与备份时间点对应;备份之后才产生的消息不应被误判为恢复失败。记录实际恢复时长、未恢复的数据范围和手工补救步骤,由业务负责人签收。演练后销毁测试环境中的敏感副本,保留不含聊天正文的结果记录。NIST 应急规划资料把测试与维护列为恢复计划的一部分。
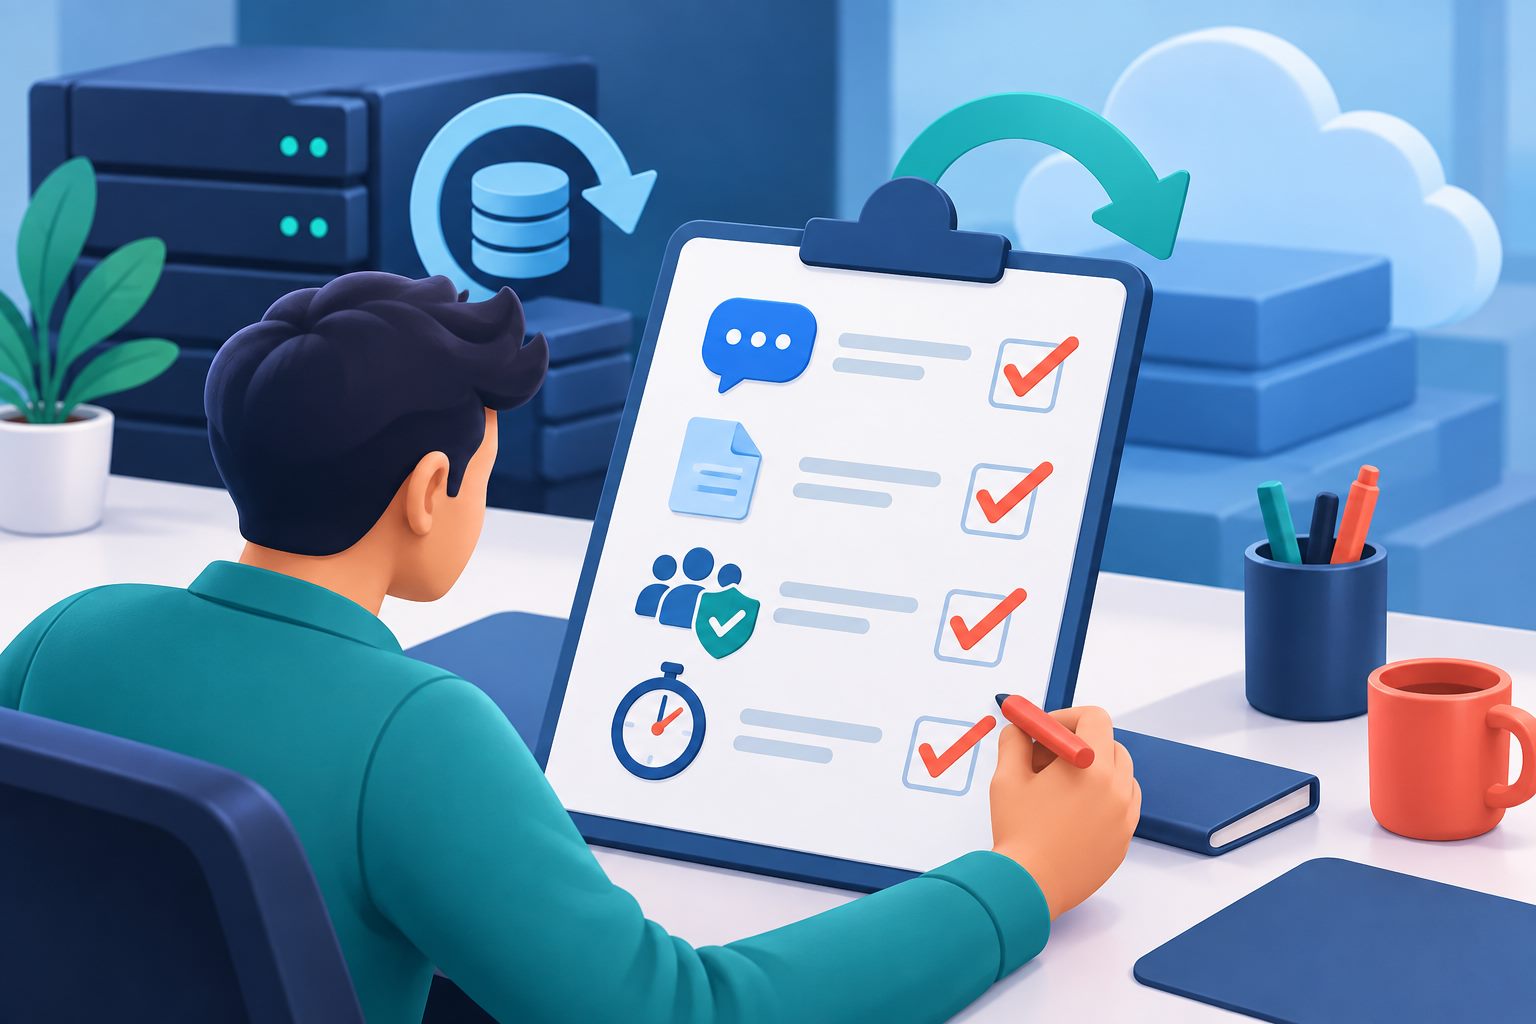
一次合格演练应留下三样东西:可复用的恢复步骤、实际测得的恢复时间、尚未解决的缺口。部署架构或客户端与服务端版本发生变化后,重新核对备份范围并安排下一次演练。