排查问题时,对方说“把日志发来”,并不意味着所有历史记录都适合直接放进项目群。一份材料可能同时包含账号、请求内容、路径和与当前问题无关的信息。通过任小聊协调排查,可以先确认接收人需要定位什么,再准备对应范围的处理副本。
本文将通用日志保护原则用于分享材料的人工流程,不提供任小聊专属日志路径、导出按钮或错误码。示例字段均为占位文字,图片不是实际系统输出,也没有真实账号或凭据。
一、先明确接收对象和查找范围
请接手者说明需要哪类材料、哪个时间范围、用于核对什么现象,以及应提交到哪个获授权渠道。例如“核对某次附件上传失败附近的相关记录”,比“整天全部日志”更容易界定内容。自己没有读取或导出权限时,由负责人员准备材料,不为取日志临时借用别人的管理员身份。
先检查组织是否已有排查材料的提交要求。仅需同步进度的群,可以写“材料已按约定渠道提交”;真正的日志交给需要且获准查看的人。接收范围发生变化时,重新确认材料范围,不默认上一份副本适合继续转发。
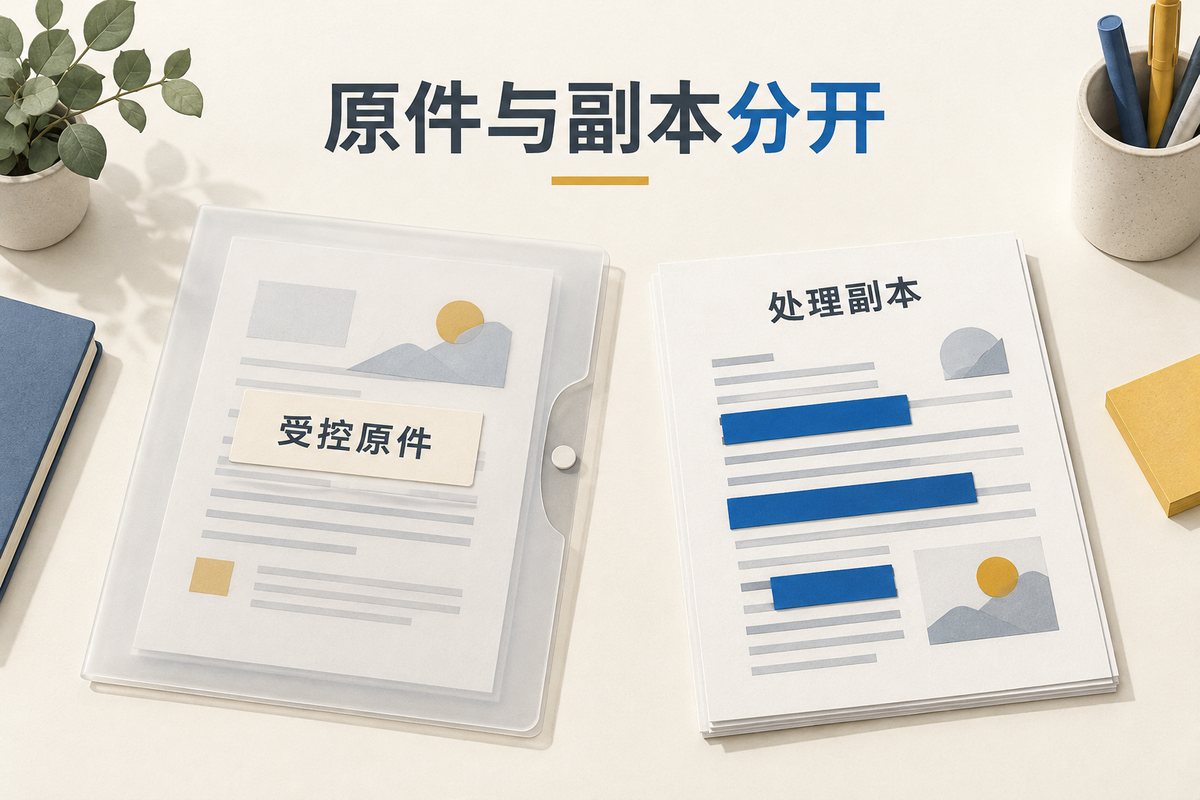
图1:保管原件与准备分享副本是不同动作。
二、按字段检查,不只搜索一遍密码
OWASP日志指南将访问令牌、认证密码、会话标识值、密钥等列为通常不应直接记录的内容,并提醒在检查或提取日志时考虑排除、遮挡等处理。本文据此把敏感字段核对放到分享副本准备过程中。来源:OWASP Logging Cheat Sheet。
实际检查时,除了明显字段,还应看请求参数、消息正文、文件名与路径,确认是否带入与本次问题无关的信息。保留哪些账号或事件定位字段,由接手者和负责人员按需要确定;不能将所有字段无区别抹掉,最后只剩一句“失败了”,也不能因为字段有助排查就自动扩大其接收范围。
图2:图中的“已遮挡”是占位表达,不是真实日志处理结果。
三、保留受控原件,在副本上完成处理
由获授权的负责人按组织要求保管原件,另做一份用于这次排查的副本,避免将处理结果覆盖唯一的原始记录。记录副本取自哪段材料、覆盖哪个时间范围,以及处理了哪些类别的字段;不在说明里重新写出被遮挡的真实值。
相同对象需要在多行之间对应时,可按双方约定使用一致的代称,并由负责人员保管必要的对应信息。代称只是帮助追踪这次排查,不代表内容已适合公开;操作细节和其他上下文仍可能透露信息。
对文字副本,检查实际内容是否仍含原值;对截图,检查最终导出的文件,而不是只看编辑过程中的遮挡效果。不能确认的格式或附件,交由材料负责人复核,不用“我已经涂过了”替代实际检查。
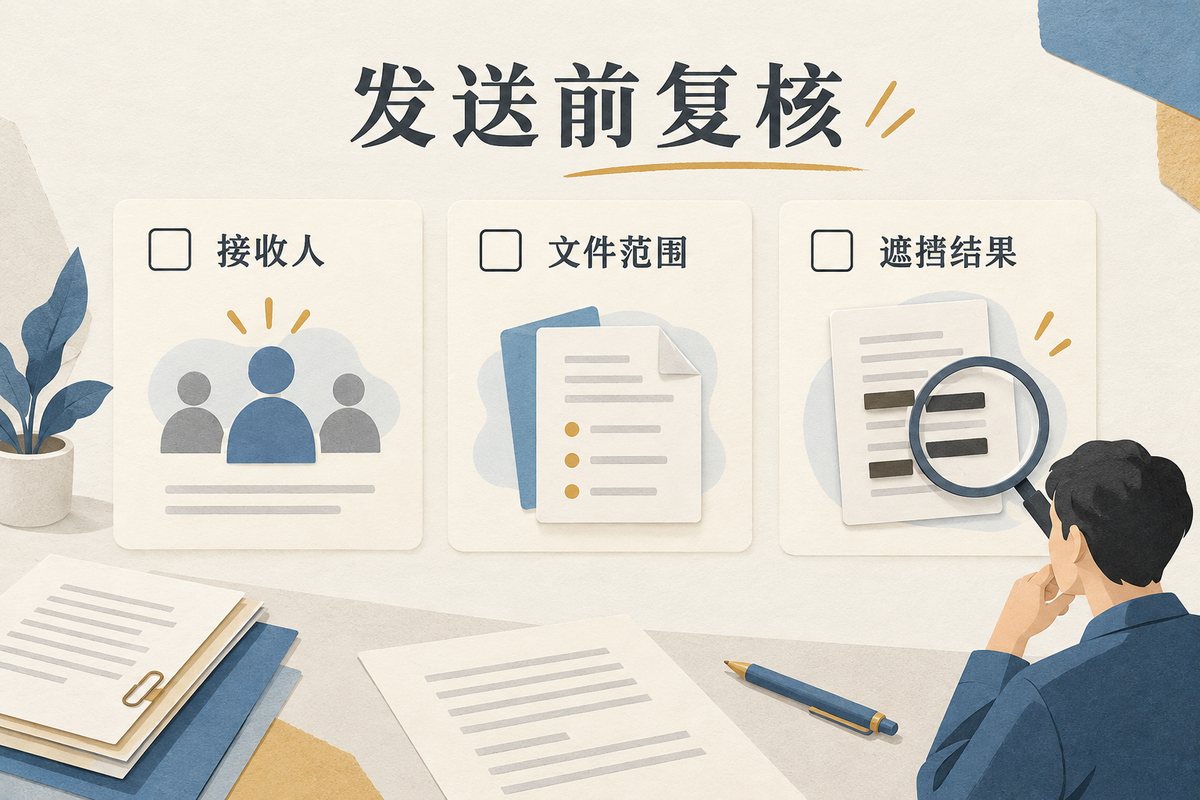
图3:发送前检查实际文件与接收对象,示意清单没有预先勾选通过。
四、发送前打开实际文件,说明仍需补充什么
从准备发送的位置重新打开副本,核对时间范围、必要的上下文和处理结果,再确认会话及附件名称。多份同名文件并存时,尤其要防止选回原件。可以配一句:“这是本次时间范围的处理副本,账号与令牌类字段已按约定处理;若仍缺定位信息,请说明所需字段,由负责人补充。”这句话只能在相应检查完成后使用。
接手者无法定位时,先明确还缺哪一项,再通过约定渠道补充,不直接把完整原包发到更多会话。排查结束后,副本的后续保存与清理由组织要求决定。脱敏副本的价值是让必要信息在明确范围内流转,不能代替接收授权和原件管理。