管理后台与信息保护
把成员、角色与服务器责任分开管理,减少账号遗留和权限失配。
账号和权限按职责维护
管理员应定期核对在用账号、离职成员、角色范围和异常登录,避免长期不用的账号继续保留访问权限。
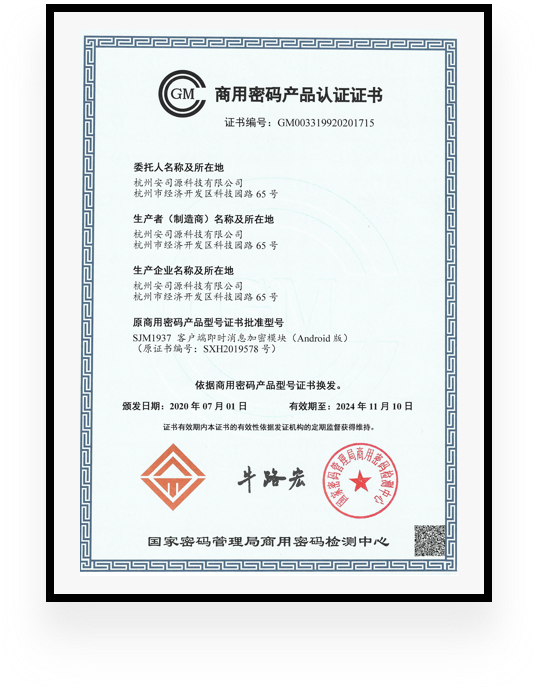
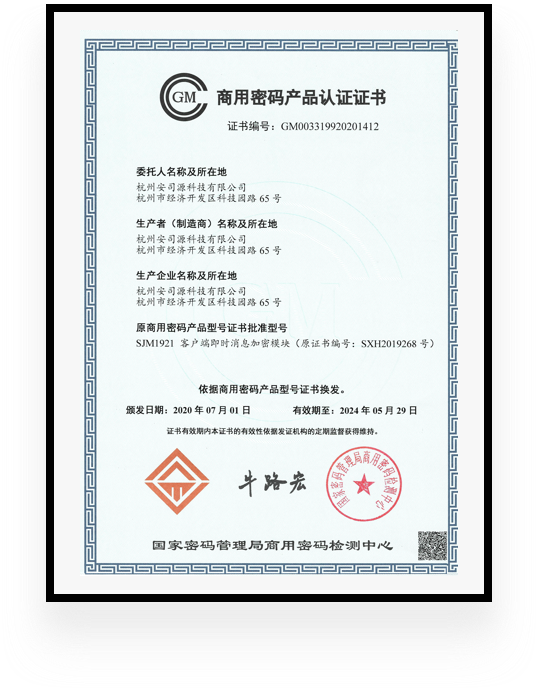
证书与能力说明应以有效资料为准
证书名称、有效期和适用范围请以原件及当前查询结果为准,页面展示不应替代正式合规审查。
建立可执行的管理检查表
建议按固定周期检查管理员名单、成员状态、设备登录情况和服务器版本。人员入职、调岗或离职时,应由明确的负责人调整账号与权限,并记录操作时间和处理结果。不要多人长期共用同一个管理账号,也不要为了方便给普通成员保留不必要的管理能力。
变更前后都要能够复核
修改角色、群组策略或服务器参数前,先确认影响对象和回退方法;修改后使用普通成员账号验证登录、消息和权限表现。若出现异常,记录客户端版本、设备系统、发生时间与复现步骤,再通过所属服务器的支持渠道排查,避免在未定位原因时连续更改多项设置。