管理员岗位调整时,最容易遗漏的不是“把后台地址告诉下一位”,而是角色范围、群组权限、设备会话和操作责任没有完整交接。任小聊的账号、成员、群组和部署环境可能由不同人员负责,一份清楚的交接清单能减少权限遗留,也能避免新管理员因为信息不足而获得过大的访问范围。
一、先界定要交接的是哪一种管理职责
系统管理员、成员管理员、群组管理员和服务器运维的职责并不相同。先列出离任人员实际负责的任务、可见的数据范围、常用操作和紧急处理事项,再决定由谁接手。不要因为交接时间紧,就把所有权限集中到一个账号;具体角色和可用能力应以当前部署方案为准。
二、盘点账号、角色、群组和设备范围
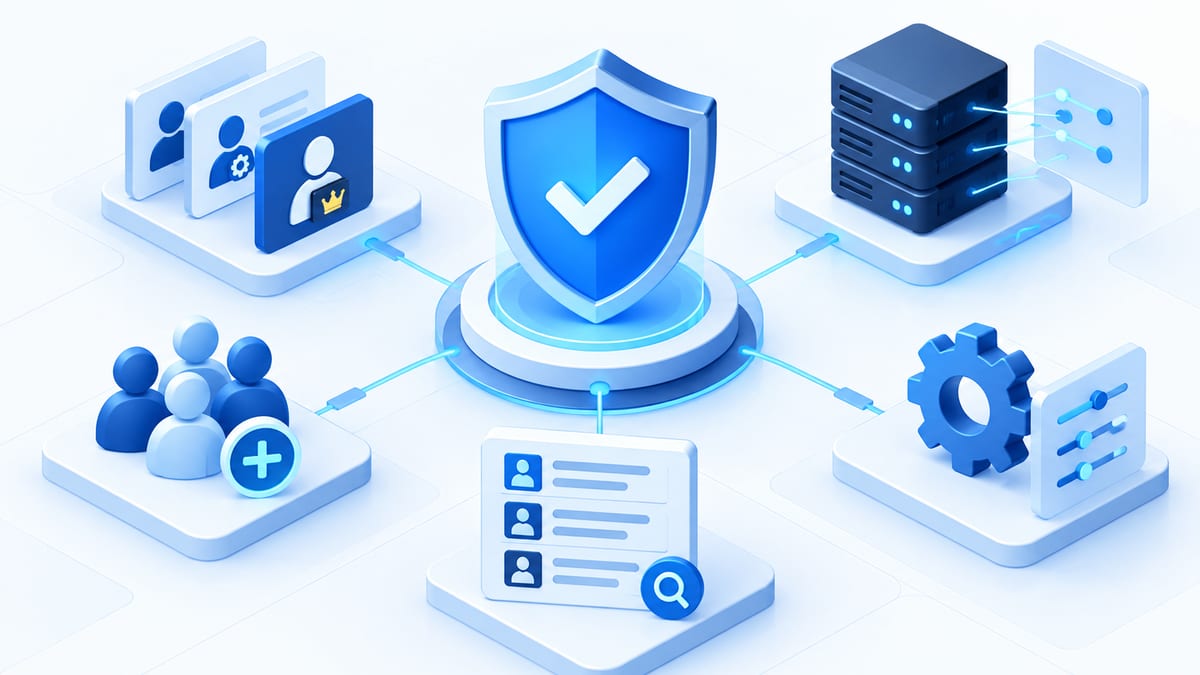
以后台实际状态为准,核对管理员账号、角色、所属组织、可管理群组、服务器入口和仍在使用的设备。把“应该拥有的权限”与“当前已经拥有的权限”分开记录,能发现临时授权、重复角色和项目结束后仍未移除的访问范围。盘点时只记录必要信息,不在普通聊天中传递密码或完整密钥。
三、为接任者创建与职责匹配的权限
优先使用能够识别具体人员的独立账号,并按岗位授予所需的最小范围。接任者只负责群组时,不必同时获得服务器或全部成员管理权限;只负责账号开通时,也不应默认拥有内容或配置访问能力。临时扩大权限应标明原因、批准人和结束时间。
四、交接操作流程,而不是交接一串凭据
交接内容应包括日常检查频率、成员入离职流程、群组规则、版本升级窗口、备份位置、异常反馈渠道和供应方联系路径。涉及密码、证书或恢复材料时,应使用组织认可的安全保管方式,并由有权限的人员现场核验;不要通过普通群聊或截图长期保存敏感凭据。
五、用普通成员账号验证权限边界
接任者登录后台后,可以完成一次受控测试:查看应管理的成员或群组、执行一项可回退的配置检查,并确认不在职责内的页面或数据不可访问。再使用普通成员账号观察前台效果,核对群组规则、通知和成员可见范围是否符合预期。不要把“后台按钮能点击”直接等同于配置已经正确生效。
六、在交接完成后及时收回旧权限
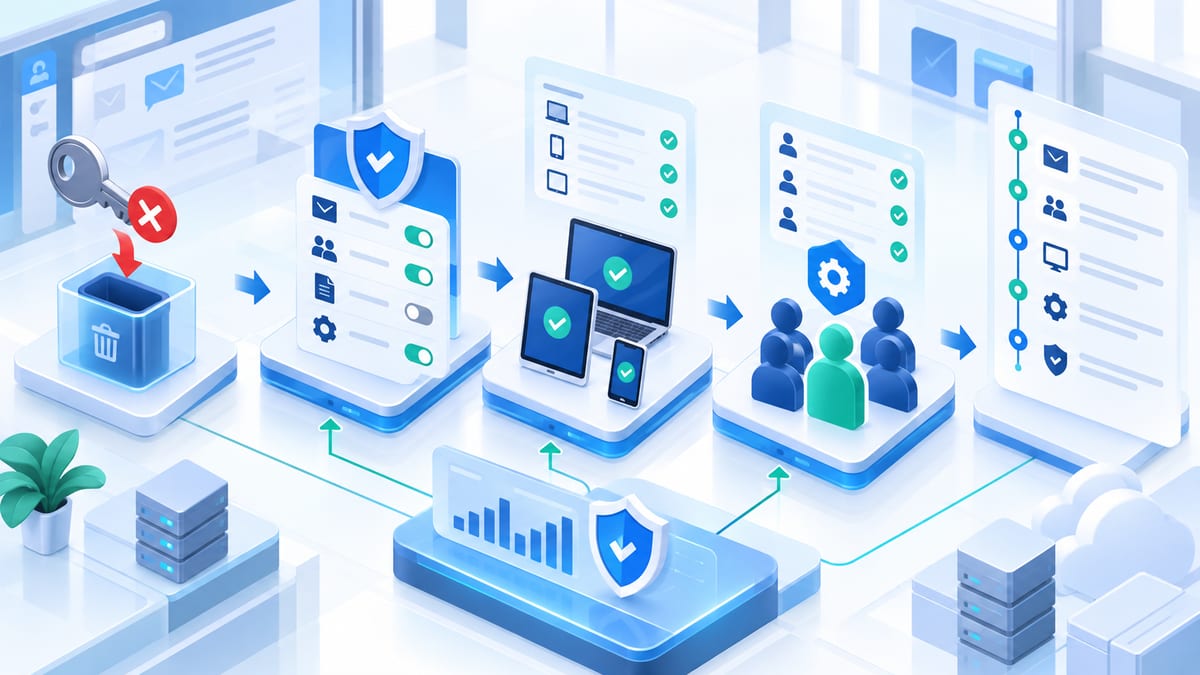
确认接任者能够独立完成任务后,按照组织流程停用或调整离任账号,移除不再需要的管理员角色、临时群组身份和设备会话。若同一人员仍保留普通成员身份,应只保留与新岗位匹配的权限。不要仅修改显示名称,也不要把“对方不再使用”当作权限已经失效。
七、保留可复核的交接记录
记录交接日期、责任人、角色变化、验证结果、未完成事项和下一次复核时间。记录应描述发生了什么,而不是复制大量敏感数据。若后台或服务器提供操作日志,可结合实际保存政策进行核对;日志用于追踪问题,不应成为无限期收集无关个人信息的理由。
八、安排短期复查和长期定期审计
交接后的首个工作周期内,应再次检查关键账号、群组管理员和异常登录情况,确认没有因为流程不熟而反复扩大权限。之后把管理员名单、长期未使用账号、临时授权和设备会话纳入固定周期检查。每次组织调整或重大升级后,也应触发一次额外复核。
管理员交接的目标不是让新人员“拥有所有能力”,而是让责任、权限和验证路径保持一致。先盘点、再授权,完成测试后收回旧权限,并留下可复核记录,才能让任小聊的成员和群组管理在人员变化后继续保持清楚可控。