私有化服务的访问证书快到期,往往不是成员日常会留意的事;真正到期后,客户端可能显示连接警告或无法建立可信连接。不同部署可能使用不同的证书和入口,续期工作应由负责该环境的管理员完成。提前列清域名、更新时间和验证人,比在故障当天催成员“忽略提示”更稳妥。
找出实际使用的入口
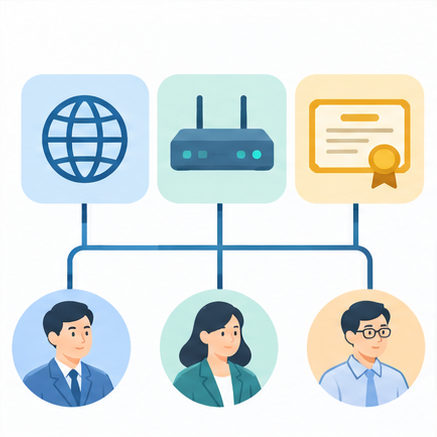
盘点成员从办公室内网、远程网络和移动网络访问任小聊的方式,确认各入口对应的域名与证书。检查证书覆盖的域名、到期时间、颁发与续期渠道,以及是否有代理或网关代为处理加密连接。不要把某一台服务器上的证书文件当成全部入口的唯一答案;实际链路需要由运维核对。
制定更新与通知计划
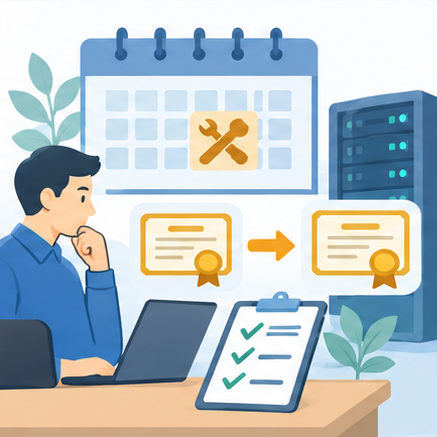
在到期前安排维护窗口,明确证书申请、部署、重载服务和回退负责人。更新可能短暂影响连接,应提前告知成员时间与备用联络方式。私钥和证书申请材料应通过受控方式交接,不要放进普通群聊或公共网盘。若由第三方管理入口,提前确认对方的变更周期及联系渠道。
更新后测试内外网和多端
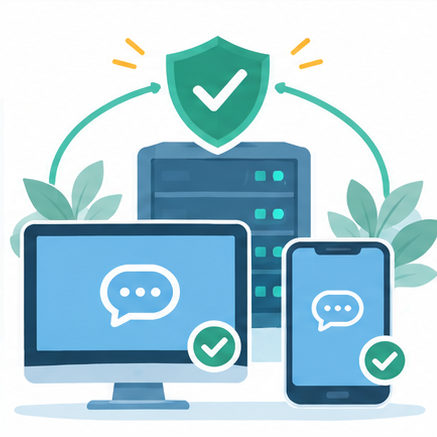
用受控测试账号从不同网络、Windows 与手机端分别登录并收发一条普通测试消息,检查是否出现证书警告、重连循环或附件访问异常。浏览器能打开管理页面,不代表所有客户端都能正常连接。测试时记录实际域名、系统版本、时间和提示原文;不要在截图中暴露账号和内部地址。
遇到证书警告先停下核对
若成员看到“连接不安全”或证书名称不符,先暂停输入密码和发送敏感文件,让管理员核对证书链、域名、设备时间及入口配置。不要让大家批量点击“继续访问”来绕过警告。确认问题解决后再通知成员恢复使用,并把下次到期提醒交给明确负责人维护。
证书续期不是只替换文件,而是一次访问链路的变更。把入口、负责人、维护窗口和多端验收记录好,才能降低临近到期时的中断风险。